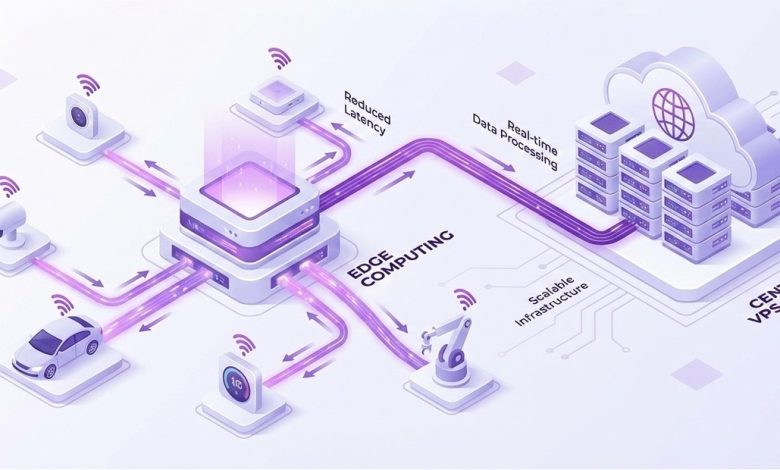
با گسترش روزافزون استفاده از دستگاههای IoT در بخشهای مختلفی مانند خانههای هوشمند، صنایع، خدمات درمانی و زیرساختهای شهری، امنیت این دستگاهها به یکی از مهمترین دغدغههای سازمانها و کاربران تبدیل شده است. بسیاری از دستگاههای IoT به دلیل محدودیت در توان پردازشی و حافظه، فاقد مکانیزمهای امنیتی پیشرفته مانند رمزنگاری قوی و احراز هویت چندلایه هستند. موضوعی که آنها را در برابر دسترسیهای غیرمجاز، سرقت اطلاعات و حملات سایبری آسیبپذیر میکند. در چنین شرایطی، این پرسش مطرح میشود که چگونه رایانش لبهای و VPS میتوانند امنیت دستگاههای IoT را بهبود بخشند؟ این دو فناوری با فراهم کردن پردازش ایمنتر دادهها، کاهش سطح حمله و ایجاد محیطهای ایزوله برای مدیریت اطلاعات، میتوانند نقش مهمی در افزایش امنیت و پایداری اکوسیستم IoT ایفا کنند.
علاوه بر این، حجم عظیم دستگاههای IoT که در سراسر جهان مستقر شدهاند، این خطرات را تشدید میکند. هنگامی که دستگاههای فاقد حفاظت به خطر بیفتند، میتوان از آنها در حملات هماهنگ، مانند باتنتهای DDoS، استفاده کرد. حملاتی که قادرند خدمات حیاتی را مختل کرده و به شبکهها آسیب برسانند. این آسیبپذیری گسترده، ضرورت بهکارگیری اقدامات امنیتی قدرتمند و پیشگیرانه، از جمله رایانش لبهای و VPS، را برای محافظت از دستگاههای IoT و دادههایی که پردازش میکنند، برجسته میسازد. با گسترش اکوسیستم IoT، رسیدگی به این نگرانیهای امنیتی برای تضمین استفاده ایمن و مؤثر از فناوریهای متصل، امری ضروری خواهد بود.
چالشهای کلیدی امنیتی دستگاههای IoT چیست؟
دستگاههای اینترنت اشیا (IoT) با چندین چالش امنیتی مهم مواجه هستند که آنها را در برابر حملات سایبری آسیبپذیر میکند.
- گذرواژههای ضعیف یا پیشفرض
بسیاری از دستگاههای IoT با گذرواژههای کارخانهای عرضه میشوند که کاربران آنها را تغییر نمیدهند. این موضوع دسترسی مهاجمان به دستگاه را آسان میکند.
- میانافزار (Firmware) قدیمی
برخی تولیدکنندگان بهروزرسانیهای امنیتی منظم ارائه نمیکنند. در نتیجه، آسیبپذیریهای شناختهشده بدون اصلاح باقی میمانند و قابل سوءاستفاده هستند.
- نبود رمزنگاری کافی
- سطح حمله گسترده
- پیامدهای این چالشها
این ضعفها میتوانند منجر به دسترسی غیرمجاز، سرقت دادهها، تغییر عملکرد دستگاه و حتی استفاده از دستگاهها در حملات گستردهای مانند باتنتهای DDoS شوند.
چرا به لایههای امنیتی بیشتر نیاز است؟
برای کاهش این خطرات، استفاده از راهکارهایی مانند رایانش لبهای (Edge Computing) و سرور مجازی خصوصی (VPS) میتواند مفید باشد. این فناوریها امکان پردازش محلیتر دادهها، کنترل بهتر دسترسیها و اعمال سیاستهای امنیتی قویتر را فراهم میکنند و به محافظت از سامانههای IoT در برابر تهدیدات رایج کمک میکنند.
رایانش لبهای چگونه امنیت دستگاههای IoT را افزایش میدهد؟
رایانش لبهای با پردازش دادهها در نزدیکی محل تولید آنها، امنیت دستگاههای IoT را افزایش میدهد و نیاز به انتقال اطلاعات حساس از طریق شبکههای گستردهتر را کاهش میدهد. با قرار دادن توان پردازشی در «لبه» شبکه و نزدیکتر به دستگاههای IoT، رایانش لبهای مسافتی را که دادهها باید طی کنند به حداقل میرساند. در نتیجه خطر رهگیری یا دستکاری اطلاعات کاهش مییابد. این رویکرد پردازش محلی دادهها، علاوه بر بهبود زمان پاسخگویی، امنیت را نیز با محدود کردن مواجهه با تهدیدات مبتنی بر شبکه ارتقا میدهد. برای کاربردهای IoT که با دادههای حساس سروکار دارند، مانند حوزه سلامت یا خدمات مالی، توانایی رایانش لبهای در پردازش امن دادهها در محل، از اهمیت ویژهای برخوردار است.
علاوه بر این، رایانش لبهای از شناسایی و واکنش سریعتر به تهدیدات امنیتی احتمالی پشتیبانی میکند. از آنجا که دادهها بهصورت بلادرنگ در لبه شبکه پردازش میشوند، سامانههای امنیتی میتوانند فعالیت دستگاههای IoT را بهطور مداوم پایش کرده و در صورت مشاهده الگوهای غیرعادی، فوراً واکنش نشان دهند. این رویکرد پیشگیرانه امکان اقدام سریع را فراهم میکند و تهدیدات را پیش از آنکه سایر بخشهای شبکه را تحت تأثیر قرار دهند، مهار میسازد. با کاهش وابستگی به مراکز داده متمرکز، رایانش لبهای رویکردی توزیعشدهتر و مقاومتر در برابر تهدیدات ارائه میدهد و محافظتی قدرتمند برای محیطهای IoT که به سطح بالایی از امنیت و پایداری نیاز دارند، فراهم میکند.
VPS چه نقشی در تقویت امنیت دستگاههای IoT ایفا میکند؟
سرورهای مجازی خصوصی (VPS) با فراهم کردن محیطهای ایزوله، امنیت دستگاههای IoT را تقویت میکنند و از پلتفرمهای مدیریت IoT و دادهها در برابر دسترسیهای غیرمجاز محافظت به عمل میآورند. در یک ساختار VPS، منابع بهصورت اختصاصی به هر سرور مجازی تخصیص داده میشوند. برای هر کاربر یا برنامه، محیطی مجزا و خصوصی ایجاد میشود. این جداسازی برای امنیت IoT اهمیت زیادی دارد، زیرا تضمین میکند که هر مجموعه از دستگاههای IoT و دادههای مرتبط با آنها از سایر مجموعهها جدا نگه داشته شوند. در صورت وقوع یک رخداد امنیتی، خطر سرایت یا تأثیرگذاری متقابل به حداقل برسد. VPS همچنین از حفظ حریم خصوصی دادهها و رعایت الزامات انطباقی پشتیبانی میکند، زیرا دادهها میتوانند بهصورت ایمن در سرورهای مشخص ذخیره و پردازش شوند.
یکی دیگر از مزایای VPS، انعطافپذیری بالای آن است که به کسبوکارها امکان میدهد اقدامات امنیتی سفارشی متناسب با نیازهای خاص IoT خود را پیادهسازی کنند. با استفاده از VPS، سازمانها میتوانند برای هر سرور مجازی فایروالهای اختصاصی، سامانههای پایش پیشرفته و کنترلهای دسترسی ویژه راهاندازی کنند و در نتیجه کنترل بیشتری بر تنظیمات امنیتی IoT داشته باشند. این سطح از سفارشیسازی برای کسبوکارهایی که استقرارهای گسترده یا پیچیده IoT دارند، بسیار ارزشمند است. زیرا امکان مدیریت متمرکز و در عین حال ایمن دستگاههای IoT را فراهم کرده و سطح محافظت در سراسر شبکه را بهطور قابل توجهی افزایش میدهد.
چرا رمزنگاری دادهها برای امنیت IoT در رایانش لبهای و VPS ضروری است؟
رمزنگاری دادهها برای امنیت IoT در محیطهای رایانش لبهای و VPS ضروری است. زیرا از اطلاعات حساس در هنگام انتقال بین دستگاهها و سرورها محافظت کرده و از رهگیری یا دستکاری آنها جلوگیری میکند. در محیطهای IoT، دستگاهها بهطور مداوم با یکدیگر و با سرورهای مرکزی در ارتباط هستند و اغلب دادههای شخصی، مالی یا عملیاتی را منتقل میکنند. بدون رمزنگاری، این دادهها در معرض رهگیری توسط عوامل مخرب قرار میگیرند و مهاجمان میتوانند آنها را برای دسترسی غیرمجاز یا انجام حملات مختلف مورد سوءاستفاده قرار دهند. رمزنگاری، دادهها را به قالبی امن تبدیل میکند و تضمین میدهد که حتی در صورت رهگیری، بهسادگی قابل خواندن یا تفسیر نباشند.
رایانش لبهای و VPS با فراهم کردن امکان اجرای راهکارهای قدرتمند رمزنگاری، به افزایش امنیت دادهها کمک میکنند. رایانش لبهای دادهها را نزدیک به محل تولید پردازش و رمزنگاری میکند. این رویکرد مسیر انتقال داده را کوتاهتر میسازد و خطر تهدیدات شبکه را کاهش میدهد. همچنین، محیطهای VPS به سازمانها اجازه میدهند برای هر سرور مجازی از پروتکلهای رمزنگاری اختصاصی استفاده کنند. این قابلیت حریم خصوصی و امنیت دادههای در حال انتقال را افزایش میدهد. سازمانها با استفاده از رمزنگاری در رایانش لبهای و VPS از دسترسی غیرمجاز به دادههای IoT جلوگیری میکنند. آنها همچنین الزامات حریم خصوصی را بهتر رعایت میکنند و خطر نقض دادهها را بهطور چشمگیری کاهش میدهند.
چگونه رایانش لبهای و VPS میتوانند به شناسایی و مقابله با تهدیدات IoT در زمان واقعی کمک کنند؟
رایانش لبهای و VPS میتوانند با فراهم کردن امکان پایش مداوم و تحلیل سریع فعالیت دستگاهها، به شناسایی و مقابله با تهدیدات IoT در زمان واقعی کمک کنند. در رایانش لبهای، پردازش دادهها در نزدیکی دستگاهها انجام میشود و این امر امکان تشخیص سریع فعالیتهای مشکوک را در همان لحظه وقوع فراهم میسازد. این نزدیکی به منبع داده باعث میشود سامانههای امنیتی بتوانند الگوهای غیرعادی را فوراً شناسایی کنند. مانند تلاشهای ورود غیرمعمول یا افزایش ناگهانی حجم دادهها و واکنشی سریع در برابر تهدیدات احتمالی نشان دهند. تشخیص تهدید در زمان واقعی بهویژه برای کاربردهای IoT که نیازمند مداخله فوری هستند، مانند حوزه سلامت یا زیرساختهای شهر هوشمند، اهمیت زیادی دارد.
VPS نیز این قابلیت واکنش بلادرنگ را با ارائه امکانات ثبت رویدادها (Logging) و تحلیل متمرکز تکمیل میکند. در یک محیط VPS، دادههای جمعآوریشده از دستگاههای IoT میتوانند در سرورهای ایزوله ذخیره و تحلیل شوند و این امکان را به کسبوکارها بدهند که امنیت چندین دستگاه و موقعیت جغرافیایی مختلف را از طریق یک محیط واحد و امن مدیریت و نظارت کنند. این رویکرد متمرکز به سازمانها کمک میکند الگوها یا روندهای گستردهتری را که ممکن است نشاندهنده حملات هماهنگ باشند، شناسایی کنند. در مجموع، رایانش لبهای و VPS با ترکیب واکنشهای سریع و محلی با نظارت متمرکز و جامع بر تهدیدات، امنیت IoT را تقویت کرده و رویکردی کامل برای مقابله با تهدیدات در زمان واقعی ارائه میدهند.
مزایای استفاده از رایانش لبهای برای ایزولهسازی شبکههای IoT چیست؟
رایانش لبهای با جداسازی شبکههای IoT، امنیت این محیطها را افزایش میدهد. این فناوری برای دستگاههای IoT بخشهای مجزا و امن ایجاد میکند و خطر نفوذ به کل شبکه را کاهش میدهد. سازمانها با قرار دادن دستگاهها در بخشهای جداگانه، دامنه تأثیر حوادث امنیتی را محدود میکنند. در نتیجه، اگر مهاجمان به یک دستگاه یا گروهی از دستگاهها نفوذ کنند، تهدید در همان بخش باقی میماند. این رویکرد برای حفاظت از زیرساختهای حیاتی اهمیت زیادی دارد، زیرا دستگاههای IoT نقش مهمی در ارائه و پشتیبانی از خدمات ضروری ایفا میکنند.
ایزولهسازی در لبه شبکه همچنین نظارت و کنترل ترافیک دستگاههای IoT را سادهتر میکند، زیرا هر بخش از شبکه میتواند بهصورت مستقل مدیریت شود. سازمانها با اعمال قوانین امنیتی ویژه برای هر بخش ایزوله، از دسترسی غیرمجاز به سایر بخشهای شبکه جلوگیری میکنند. این رویکرد احتمال گسترش تهدیدات در سطح شبکه را کاهش میدهد. رایانش لبهای نیز این نوع بخشبندی را کارآمدتر میکند. این فناوری دادهها را در هر بخش بهصورت محلی پردازش میکند و وابستگی به سامانههای متمرکز را کاهش میدهد. در نتیجه، نیاز به انتقال مداوم دادهها در شبکه کمتر میشود و امنیت کلی زیرساخت IoT افزایش مییابد. این راهبرد ایزولهسازی شبکه نهتنها امنیت IoT را تقویت میکند، بلکه باعث میشود دامنه رخدادهای امنیتی محدودتر بوده و کنترل و مهار آنها آسانتر شود.
رایانش لبهای چگونه از احراز هویت دستگاهها و کنترل دسترسی برای امنیت IoT پشتیبانی میکند؟
رایانش لبهای پروتکلهای امنیتی را در نزدیکی دستگاههای IoT اجرا میکند و امنیت شبکه را افزایش میدهد. این رویکرد از احراز هویت دستگاهها و کنترل دسترسی پشتیبانی میکند و احتمال دسترسی غیرمجاز را کاهش میدهد. احراز هویت مشخص میکند که فقط دستگاههای مجاز به شبکه متصل شوند. کنترل دسترسی نیز فعالیتها و منابع قابل استفاده هر دستگاه را بر اساس سیاستهای تعیینشده محدود میکند. سازمانها با اجرای این اقدامات در لبه شبکه، هویت دستگاهها را سریعتر تأیید میکنند و قوانین دسترسی را با دقت بیشتری اعمال میکنند. در نتیجه، تنها دستگاههای مورد اعتماد به منابع شبکه دسترسی پیدا میکنند.
علاوه بر احراز هویت پایه، رایانش لبهای میتواند از احراز هویت چندمرحلهای (MFA) و کنترل دسترسی مبتنی بر نقش (RBAC) نیز پشتیبانی کند که هر دو لایههای امنیتی بیشتری به محیطهای IoT اضافه میکنند. MFA مستلزم استفاده از چندین روش تأیید هویت است و حتی در صورت افشای اطلاعات ورود، خطر دسترسی غیرمجاز را کاهش میدهد. RBAC نیز به سازمانها این امکان را میدهد که دسترسیها را بر اساس نقش یا وظیفه هر دستگاه محدود کنند و از قرار گرفتن غیرضروری دستگاهها در معرض بخشهای حساس شبکه جلوگیری نمایند. با استقرار این کنترلها در لبه شبکه، سازمانها چارچوب امنیتی مقاومتر و قابلاعتمادتری برای IoT ایجاد میکنند و اطمینان مییابند که دستگاهها نهتنها بهدرستی احراز هویت میشوند، بلکه دسترسی آنها نیز متناسب با وظیفه و کاربردشان محدود میشود.
مزایای امنیتی بلندمدت ترکیب رایانش لبهای و VPS برای IoT چیست؟
ترکیب رایانش لبهای و VPS امنیت بلندمدت شبکههای IoT را تقویت میکند. این ترکیب مقیاسپذیری بیشتر، تابآوری بالاتر و مدیریت امنتر دادهها را در اختیار سازمانها قرار میدهد. رایانش لبهای پردازش دادهها را بهصورت غیرمتمرکز انجام میدهد و توسعه زیرساختهای IoT را آسانتر میکند. سازمانها با این رویکرد میتوانند شبکههای خود را بدون فشار اضافی بر سامانههای مرکزی گسترش دهند. همچنین، رایانش لبهای پردازش دادهها و کنترلهای امنیتی را به دستگاهها نزدیکتر میکند. این کار بار کاری سرورهای مرکزی را کاهش میدهد و احتمال ایجاد گلوگاههای عملکردی را به حداقل میرساند. این موضوع باعث میشود توسعه شبکههای IoT در مقیاس بزرگ، همراه با حفظ پروتکلهای امنیتی قدرتمند، آسانتر و کارآمدتر باشد.
ادغام VPS نیز با فراهم کردن محیطهای ایزوله، لایه امنیتی دیگری به این ساختار اضافه میکند و از دادهها در برابر دسترسیهای غیرمجاز محافظت به عمل میآورد. محیطهای VPS از منابع اختصاصی پشتیبانی میکنند و به سازمانها اجازه میدهند تدابیر امنیتی سفارشی، از جمله فایروالهای اختصاصی، استانداردهای رمزنگاری ویژه و ابزارهای نظارتی پیشرفته را پیادهسازی کنند. این انعطافپذیری به افزایش حریم خصوصی دادهها کمک میکند، زیرا اطلاعات حساس میتوانند در محیطهای خصوصی و کاملاً کنترلشده ذخیره و پردازش شوند. در بلندمدت، ترکیب رایانش لبهای و VPS اکوسیستمهای IoT را تقویت میکند و یک مدل امنیتی مقیاسپذیر و سازگار ارائه میدهد که میتواند همگام با رشد شبکههای IoT و تغییر تهدیدات سایبری تکامل یابد.
نتیجهگیری: چرا رایانش لبهای و VPS برای امنیت دستگاههای IoT ضروری هستند؟
رایانش لبهای و VPS امنیت دستگاههای IoT را به شکل چشمگیری افزایش میدهند. این فناوریها پردازش و ذخیرهسازی دادهها را به دستگاهها نزدیکتر میکنند و محیطهای امن و ایزولهای برای مدیریت دادهها ایجاد میکنند. سازمانها با استفاده از این دو راهکار، وابستگی به سامانههای متمرکز را کاهش میدهند و سطح آسیبپذیری شبکه را پایین میآورند. این رویکرد احتمال نقض دادهها را نیز کمتر میکند. رایانش لبهای تهدیدات را در لحظه شناسایی میکند و امکان واکنش سریع را فراهم میسازد. VPS نیز محیطی منعطف و ایزوله در اختیار سازمانها قرار میدهد تا سیاستهای امنیتی متناسب با نیازهای هر کاربرد IoT را اجرا کنند.
از دستگاههای IoT خود با ترکیبی قدرتمند از رایانش لبهای و VPS محافظت کنید. راهکاری که برای حفظ امنیت دادهها، شناسایی بلادرنگ تهدیدات و تضمین عملکرد پایدار شبکه طراحی شده است.


